وبلاگ
Port Mirroring چیست؟

Port Mirroring چیست؟ یکی از قابلیت های اصلی در سوئیچ شبکه مدیریتی است که امکان مشاهده، کنترل و بررسی ترافیک شبکه را ایجاد میکند. در این روش، سوئیچ شبکه یک نسخه از اطلاعات عبوری از یک یا چند پورت را به پورت دیگری ارسال میکند تا مدیر شبکه بتواند بدون ایجاد اختلال در ارتباط دستگاه ها، داده های در حال انتقال به یک دیگر را تحلیل کند. این قابلیت معمولاً برای رفع مشکلات شبکه، شناسایی ترافیک غیرعادی، بررسی حملات احتمالی، کنترل عملکرد بهتر تجهیزات و مانیتورینگ ارتباطات استفاده می شود.
Port Mirroring چه کاربردی در مانیتورینگ شبکه دارد؟
Port Mirroring چیست و چه کاربردی دارد؟ Port Mirroring در مانیتورینگ شبکه، به خصوص در سوئیچ هایی همچون Cisco Catalyst، به مدیر شبکه این امکان را میدهد تا یک نسخه از ترافیک عبوری از پورت های مشخص سوئیچ شبکه را روی یک پورت دیگر مشاهده کند. به این ترتیب، بدون اینکه ارتباط کاربران یا تجهیزات شبکه بدون مشکل قطع شدن و اطلاعات ارسال و دریافت شده را در اختیار نرم افزارهای تحلیل شبکه قرار میگیرد. ابزارهایی هم مثل Wireshark میتوانند این ترافیک را بررسی کنند و جزئیاتی مانند آدرس های IP، حجم داده و زمان ارسال بسته ها را نمایش دهند.
سوئیچ 7802p محصولی بوده که از Port Mirroring پشتیبانی می کند. این محصول یک سوئیچ مدیریتی لایه 2 پلاس با پورت های گیگابیتی و قابلیت PoE است که سوئیچ شبکه گرنداستریم GWN7802P برای اتصال و تأمین برق تجهیزاتی همچون دوربین مداربسته، تلفن تحت شبکه و اکسس پوینت استفاده میشود، که با پشتیبانی از قابلیت Port Mirroring، امکان بررسی و مانیتورینگ دقیق ترافیک شبکه را نیز فراهم میسازد. با ارسال یک نسخه از ترافیک به سامانه های نظارتی و تشخیص نفوذ، مدیر شبکه میتواند فعالیتهای مانند حملات احتمالی، ارتباط با مقصد های ناشناس و ارسال غیرعادی اطلاعات را شناسایی کند.
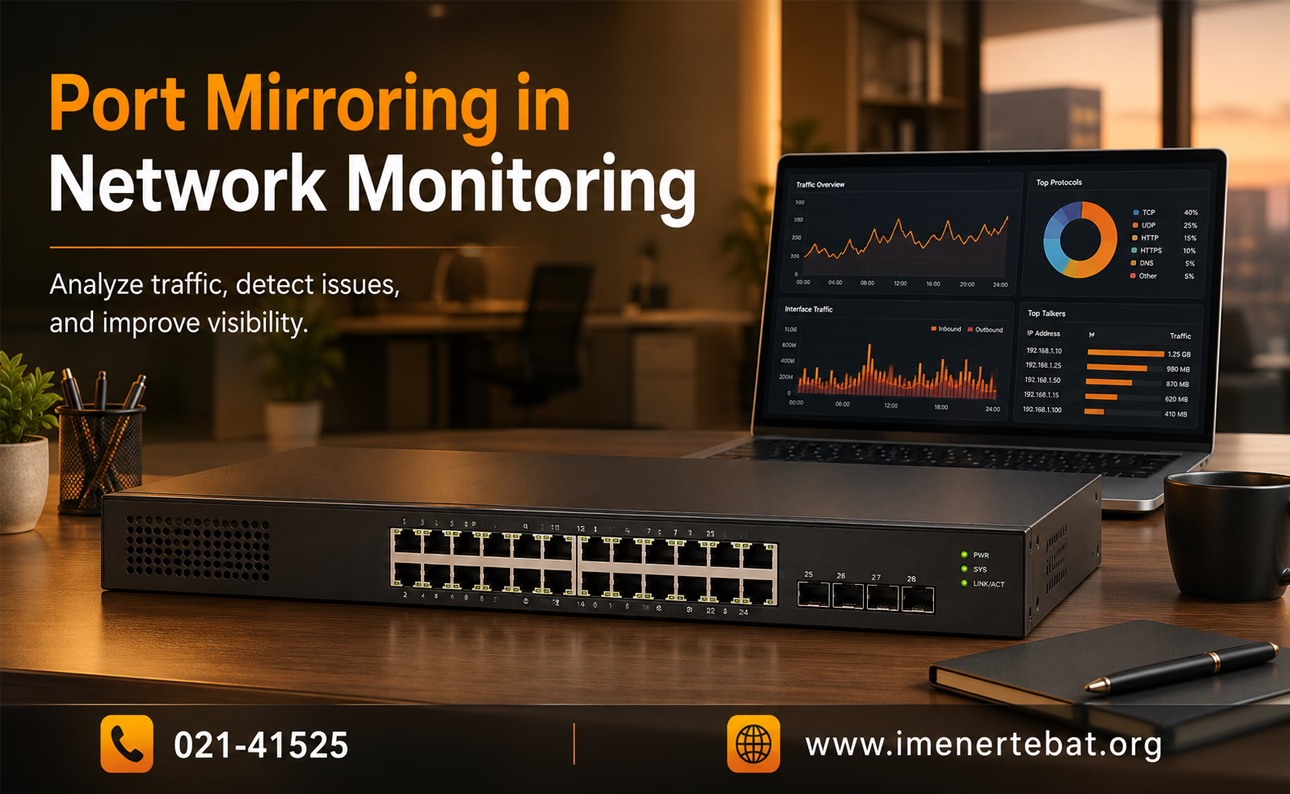
یکی از مهم ترین و اصلی ترین بخش کاربرد های Port Mirroring، عیب یابی مشکلات شبکه است. اگر کاربران با کندی اینترنت، قطع و وصل شدن ارتباط، تأخیر در تماس های VoIP یا از دست رفتن بسته های اطلاعاتی مواجه شوند، مدیر شبکه میتواند ترافیک پورت مربوطه را بررسی کند چون این کار باعث می شود محل دقیق مشکل همچون تنظیمات نادرست، مصرف بیش از حد پهنای باند، خرابی یک دستگاه یا وجود ترافیک غیر عادی، سریع تر شناسایی شود و نیازی به قطع کردن تجهیزات از شبکه را نداشته باشد.
بررسی مفهوم SPAN و Port Mirroring چیست؟
بررسی مفهوم SPAN و Port Mirroring در سوئیچ سیسکو دو اصطلاح نزدیک به هم در شبکه هستند که برای مشاهده و تحلیل ترافیک عبوری از سوئیچ شبکه به کار برده می شود. Port Mirroring نام عمومی قابلیتی است که در آن سوئیچ یک نسخه از بسته های اطلاعاتی عبوری از یک یا چند پورت را به پورت دیگری ارسال میکند. SPAN نیز مخفف عبارت Switched Port Analyzer است و نامی است که بیشتر در تجهیزات سیسکو برای همین قابلیت استفاده می شود.
در این روش، مدیر شبکه یک یا چند پورت را به عنوان پورت مبدأ و دیگر پورت را به عنوان پورت مقصد مشخص میکند. ترافیک ورودی و خروجی یا هر دو جهت پورت های مبدأ کپی شده است و به پورت مقصد نیز فرستاده می شود. سپس یک رایانه یا ابزار مانیتورینگ همچون Wireshark به پورت مقصد متصل می شود تا بتواند بسته های اطلاعاتی را به راحتی بررسی کند. این فرایند باعث میشود مدیر شبکه بتواند نوع ارتباطات، آدرس های IP، پروتکل های مورد استفاده، حجم ترافیک و خطاهای احتمالی را مشاهده کند.
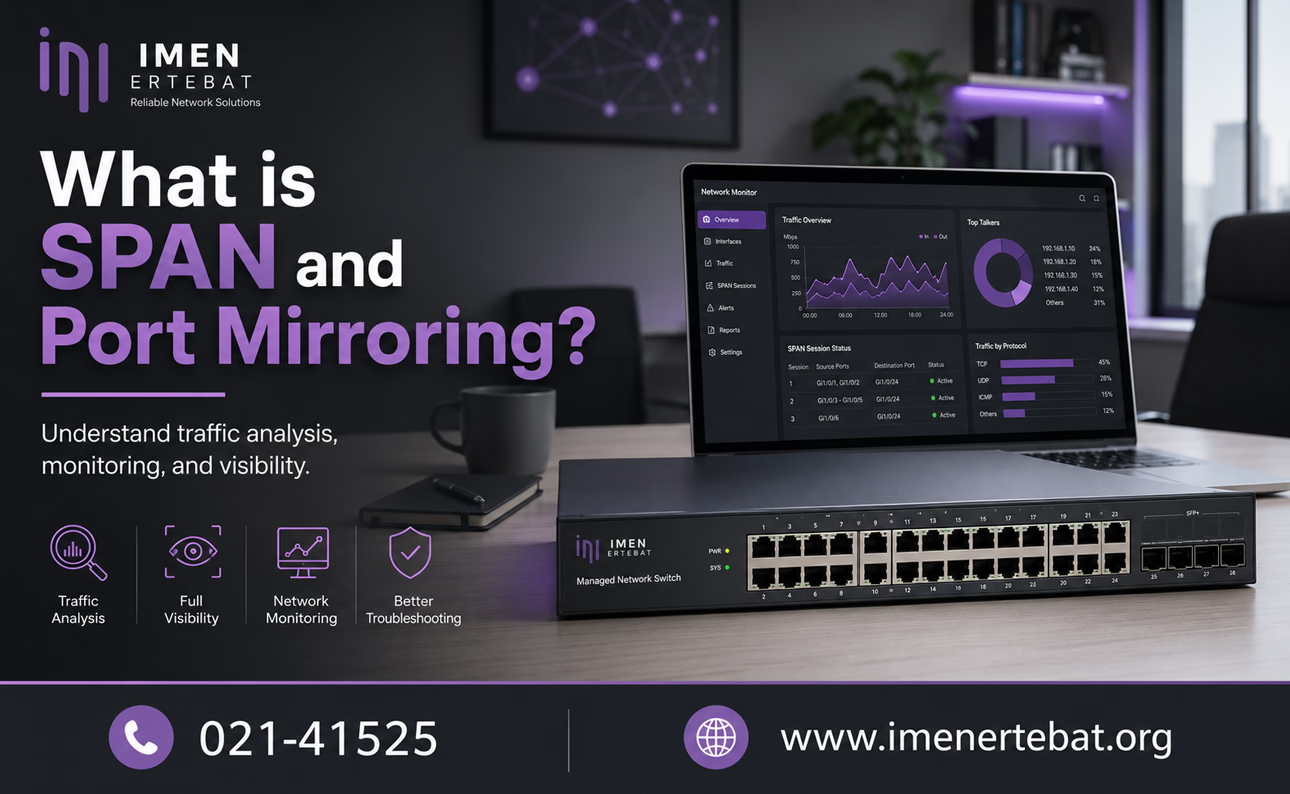
مهمترین و اصلی ترین کاربرد SPAN و Port Mirroring در عیبیابی، افزایش امنیت و کنترل عملکرد شبکه است.به این معناست که مثلا وقتی هنگام بروز کندی شبکه، قطع شدن تماس های VoIP، ارسال ترافیک غیرعادی یا احتمال وقوع حمله سایبری، مدیر شبکه میتواند ترافیک مربوط به دستگاه یا پورت موردنظر را تحلیل کند. همچنین این قابلیت برای اتصال سامانه های تشخیص نفوذ، ابزارهای ثبت ترافیک و نرمافزارهای کنترل پهنای باند کاربرد دارد. در نتیجه، SPAN و Port Mirroring دید دقیق تری از اتفاقات داخل شبکه ایجاد میکنند.
SPAN چیست ؟ قابلیت SPAN در سوئیچ های سیسکو
SPAN چیست؟ یکی از قابلیت های مهم در سوئیچ های سیسکو برای که مشاهده و بررسی ترافیک شبکه به شمار میرود. این قابلیت به مدیر شبکه اجازه میدهد یک نسخه از ترافیک عبوری از یک یا چند پورت، VLAN یا رابط مشخص را به پورت دیگری ارسال کند. که برای پورت دریافت کننده این ترافیک معمولاً به یک لپ تاپ، سرور مانیتورینگ یا ابزار تحلیل بسته ها متصل میشود تا اینکه اطلاعات شبکه بدون ایجاد اختلال در ارتباط اصلی کاربران مورد بررسی قرار بگیرد.
در سوئیچ های Cisco، برای تنظیم SPAN روی سوئیچ سیسکو ابتدا پورت یا VLAN مبدأ مشخص میشود، یعنی همان بخشی که مدیر شبکه قصد دارد ترافیک آن را بررسی کند. سپس یک پورت به عنوان مقصد SPAN انتخاب میشود تا بتواند به راحتی نسخه کپی شده بسته های اطلاعاتی را دریافت کند. ترافیک ورودی، خروجی یا هر دو جهت میتواند برای مانیتورینگ انتخاب شود. سپس پس از اتصال ابزارهایی همچون Wireshark به پورت مقصد، مدیر شبکه میتواند آدرس های IP، نوع پروتکلها، حجم ترافیک را مشاهده و تحلیل کند.
قابلیت SPAN در سوئیچهای سیسکو برای عیب یابی مشکلات شبکه، بررسی کندی ارتباط، تحلیل قطع شدن تماسهای VoIP، شناسایی ترافیک غیرعادی و افزایش امنیت شبکه کاربرد دارد. همچنین میتوان ترافیک کپی شده را به سامانه های تشخیص نفوذ، تجهیزات امنیتی یا نرمافزارهای مدیریت شبکه ارسال کرد. در نتیجه، SPAN بدون نیاز به قطع اتصال تجهیزات، دید دقیقی از اتفاقات داخل شبکه در اختیار مدیر قرار میدهد و باعث میشود مشکلات فنی و تهدیدهای احتمالی سریع تر شناسایی شوند.
آموزش راه اندازی SPAN و RSPAN برای شنود ترافیک شبکه
برای راهاندازی SPAN در سوئیچ های سیسکو، اول باید پورت یا VLAN مبدأ را مشخص کنید، یعنی بخشی از شبکه که قصد بررسی ترافیک آن را دارید. سپس یک پورت دیگر را به عنوان مقصد SPAN انتخاب میکنید و لپتاپ یا سیستمی که دارای نرم افزاری همچون Wireshark را به آن متصل میکنید. در تنظیمات سوئیچ میتوان تعیین کرد که ترافیک ورودی و خروجی یا هر دو جهت کپی شوند. پس از فعال سازی، سوئیچ نسخهای از بسته های عبوری از مبدأ را به پورت مقصد میفرستد، بدون اینکه مسیر اصلی ارتباط کاربران تغییر کند.
قابلیت RSPAN در شبکه زمانی استفاده میشود که پورت موردنظر و سیستم مانیتورینگ روی دو سوئیچ متفاوت قرار دارند. در این روش ابتدا یک VLAN مخصوص RSPAN ساخته میشود و همان VLAN باید در تمام سوئیچ های در مسیر تعریف شده باشد. سپس روی سوئیچ مبدأ، ترافیک پورت یا VLAN موردنظر به VLAN مخصوص RSPAN ارسال میشود. این لینک میان سوئیچ ها نیز باید به صورت Trunk تنظیم شده و اجازه عبور این VLAN را داشته باشد. در سوئیچ مقصد، VLAN مربوط به RSPAN به یک پورت فیزیکی هدایت میشود.
پس از انجام تنظیمات، میتوان با Wireshark یا ابزارهای مشابه بررسی کرد که بسته های شبکه بهدرستی دریافت میشوند یا خیر. اگر ترافیکی مشاهده نشد، باید تنظیمات پورت مبدأ، جهت ارسال ترافیک، VLAN مخصوص RSPAN، مسیرهای Trunk و پورت مقصد بررسی شوند. همچنین نباید حجم ترافیک چند پورت پرسرعت را به یک پورت میرورینگ در سوئیچ مقصد کم ظرفیت ارسال کرد، زیرا ممکن است برخی بسته ها از دست بروند و نتیجه تحلیل دقیق نباشد. استفاده از SPAN و RSPAN باید فقط در شبکهای انجام شود که برای مدیریت و بررسی آن مجوز دارید.
Port Mirroring چه تفاوتی با RSPAN دارد؟
عملکرد Port Mirroring و RSPAN در سوئیچ هر دو برای کپیکردن و بررسی ترافیک شبکه استفاده میشوند، اما تفاوت اصلی آن ها در محدوده انتقال ترافیک است. در Port Mirroring معمولی، پورت مبدأ و پورت مقصد معمولاً روی یک سوئیچ قرار دارند، یعنی سوئیچ ترافیک یک یا چند پورت را کپی میکند و به پورت دیگری روی همان دستگاه میفرستد. این روش برای زمانی مناسب است که سیستم مانیتورینگ یا لپتاپ مجهز به Wireshark در نزدیکی همان سوئیچ قرار داشته باشد.
RSPAN مخفف Remote Switched Port Analyzer است و زمانی کاربرد دارد که مبدأ و سیستم مانیتورینگ روی دو سوئیچ متفاوت باشند. در این روش، ترافیک کپی شده از طریق یک VLAN مخصوص به نام RSPAN VLAN و با استفاده از لینک های Trunk میان سوئیچ ها منتقل میشود. سپس در سوئیچ مقصد، این ترافیک از VLAN مربوطه به یک پورت فیزیکی فرستاده میشود تا ابزار Port Mirroring بتواند بسته ها رابه راحتی دریافت و تحلیل کند.
در نتیجه، مزایا و معایب Port Mirroring در شبکه برای مانیتورینگ محلی ساده تر است و تنظیمات کمتری نیاز دارد، اما RSPAN امکان بررسی ترافیک از راه دور و میان چند سوئیچ را فراهم میکند. برای استفاده از RSPAN باید تمام سوئیچهای موجود در مسیر از این قابلیت پشتیبانی کنند و VLAN مخصوص آن نیز به درستی روی لینک های Trunk عبور داده شود. بنابراین انتخاب بین این دو روش به محل پورت موردنظر، محل سیستم مانیتورینگ و ساختار شبکه بستگی دارد.
تفاوت SAPN و RSPAN با NetFlow در Port Mirroring در چیست ؟
منظور از SAPN به طور دقیق همان SPAN است. که تنظیم SPAN و RSPAN روی سوئیچ سیسکو از روش های Port Mirroring هستند که بسته های واقعی شبکه را برای بررسی کپی میکنند. در SPAN، ترافیک یک یا چند پورت یا VLAN به پورت مانیتورینگ روی همان سوئیچ فرستاده می شود تا ابزاری همچون Wireshark بتواند جزئیات بسته ها، از جمله آدرس ها، پروتکل ها و محتوای قابل مشاهده آن ها را تحلیل کند. در RSPAN نیز همین ترافیک کپی میشود، با این تفاوت که از طریق یک VLAN مخصوص و لینک های Trunk به سوئیچ دیگری انتقال مییابد.
NetFlow برخلاف SPAN و RSPAN معمولاً نسخه کامل بسته های شبکه را به ابزار Mirroring ارسال نمیکند، بلکه کاربرد سیستم Port Mirroring درباره جریان های ترافیکی اطلاعات آماری تولید میکند. این اطلاعات میتواند شامل آدرس IP مبدأ و مقصد، شماره پورت ها، نوع پروتکل، تعداد بسته ها، حجم داده و زمان شروع و پایان ارتباط باشد. سپس این رکوردها به یک NetFlow Collector ارسال میشوند تا مدیر شبکه بتواند به راحتی متوجه شود چه کاربران و برنامه هایی بیشترین پهنای باند را مصرف کردهاند.
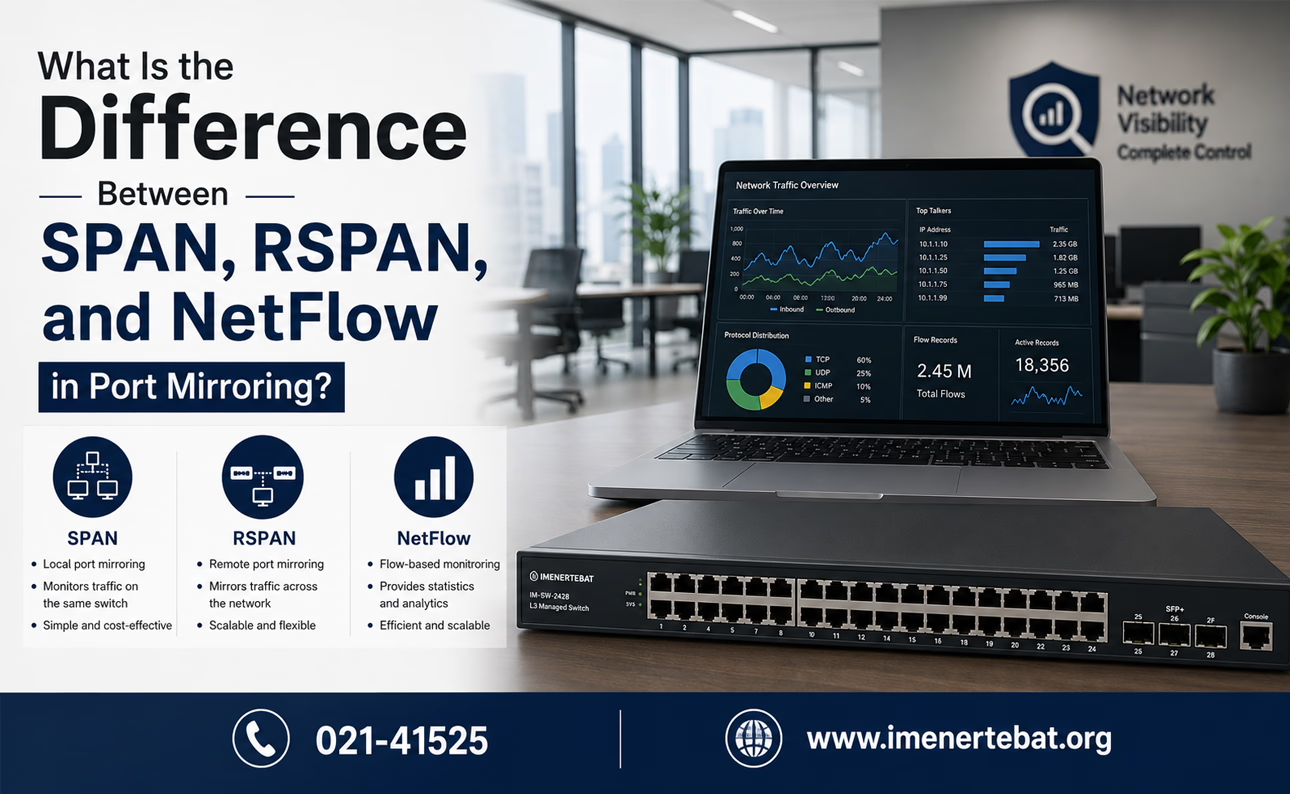
در نتیجه، معرفی SPAN و RSPAN جهت مانیتورینگ شبکه بسته ها، عیب یابی خطاهای ارتباطی و تحلیل جزئی یک مکالمه شبکه مناسبتر هستند، اما به پهنای باند و فضای ذخیره سازی بیشتری نیاز دارند. NetFlow برای دید کلی و بلندمدت از وضعیت شبکه، کنترل مصرف پهنای باند، شناسایی کاربران و برنامه های پرمصرف و تهیه گزارش های آماری کاربردی تر است و حجم اطلاعات کمتری تولید میکند. SPAN و RSPAN همچون ضبط کامل گفت وگوهای شبکه هستند، اما NetFlow بیشتر شبیه گزارشی است.
نتیجه گیری و سوالات متداول
پورت میرورینگ چیست؟ کاربرد سیستم Port Mirroring راهکاری کاربردی برای ایجاد دید بهتر نسبت به ترافیک داخل شبکه است. با توجه استفاده از این قابلیت، مدیر شبکه میتواند بدون قطع ارتباط کاربران یا تجهیزات، جریان داده ها را از بخش های مشخص شده توسط شبکه دریافت و بررسی کند. این موضوع در شبکه هایی که از سوئیچ های مدیریتی استفاده میکنند اهمیت زیادی دارد، زیرا امکان شناسایی سریع تر مشکلات ارتباطی، مصرف غیرعادی پهنای باند، خطاهای تجهیزات و رفتارهای مشکوک را فراهم میسازد.
SPAN و RSPAN دو روش مهم برای اجرای این نوع مانیتورینگ هستند. SPAN زمانی مناسب است که ترافیک موردنظر و سیستم تحلیلگر به یک سوئیچ متصل باشند، اما اگر RSPAN برای انتقال ترافیک مانیتورینگ میان چند سوئیچ به کار برود، انتخاب بین این دو روش به ساختار شبکه، محل تجهیزات و فاصله سیستم مانیتورینگ از پورت های موردنظر بستگی دارد. در هر صورت دو حالت ظرفیت پورت مقصد و حجم ترافیک و تنظیم صحیح پورت ها و VLANها باید مورد توجه قرار بگیرد تا بسته های اطلاعاتی بدون افت به سادگی در اختیار ابزار تحلیل قرار بگیرند.
NetFlow رویکرد متفاوتی نسبت به عملکرد SPAN و RSPAN در سیسکو دارد و به جای ارسال کامل بسته ها، خلاصهای از جریان های ارتباطی شبکه را ارائه میدهد. همچنین برای تحلیل دقیق محتوای ترافیک و بررسی جزئی اشتباهات، استفاده از SPAN یا RSPAN مناسب تر است، در حالی که NetFlow برای مشاهده الگوی مصرف، شناسایی کاربران پرمصرف و تهیه گزارش های مدیریتی کاربرد بیشتری دارد. در کل، استفاده ترکیبی از این روش ها میتواند تصویر کامل تری از وضعیت شبکه را نیز در اختیار مدیر قرار دهد.
آیا Port Mirroring باعث قطع یا کندی شبکه میشود؟
در حالت عادی خیر، زیرا فقط یک نسخه از ترافیک ایجاد میکند؛ اما اگر حجم ترافیک مبدأ بیشتر از ظرفیت پورت مقصد باشد، ممکن است بعضی بستههای کپی شده از دست بروند.
پورت مبدأ و مقصد در Port Mirroring چیست؟
پورت مبدأ همان پورتی است که ترافیک آن کپی میشود و پورت مقصد پورتی است که نسخه کپیشده ترافیک را برای تحلیل دریافت میکند.
آیا میتوان چند پورت را همزمان مانیتور کرد؟
بله، در بسیاری از سوئیچهای مدیریتی میتوان ترافیک چند پورت یا یک VLAN را به یک پورت مقصد ارسال کرد.
آیا Port Mirroring برای افزایش امنیت شبکه کاربرد دارد؟
بله، با ارسال ترافیک به سامانههای تشخیص نفوذ و ابزارهای امنیتی میتوان فعالیت های مشکوک، حملات احتمالی و ارتباطات غیرعادی را شناسایی کرد.