وبلاگ
تأثیر Micro-Segmentation بر افزایش امنیت سوئیچ شبکه سازمانی

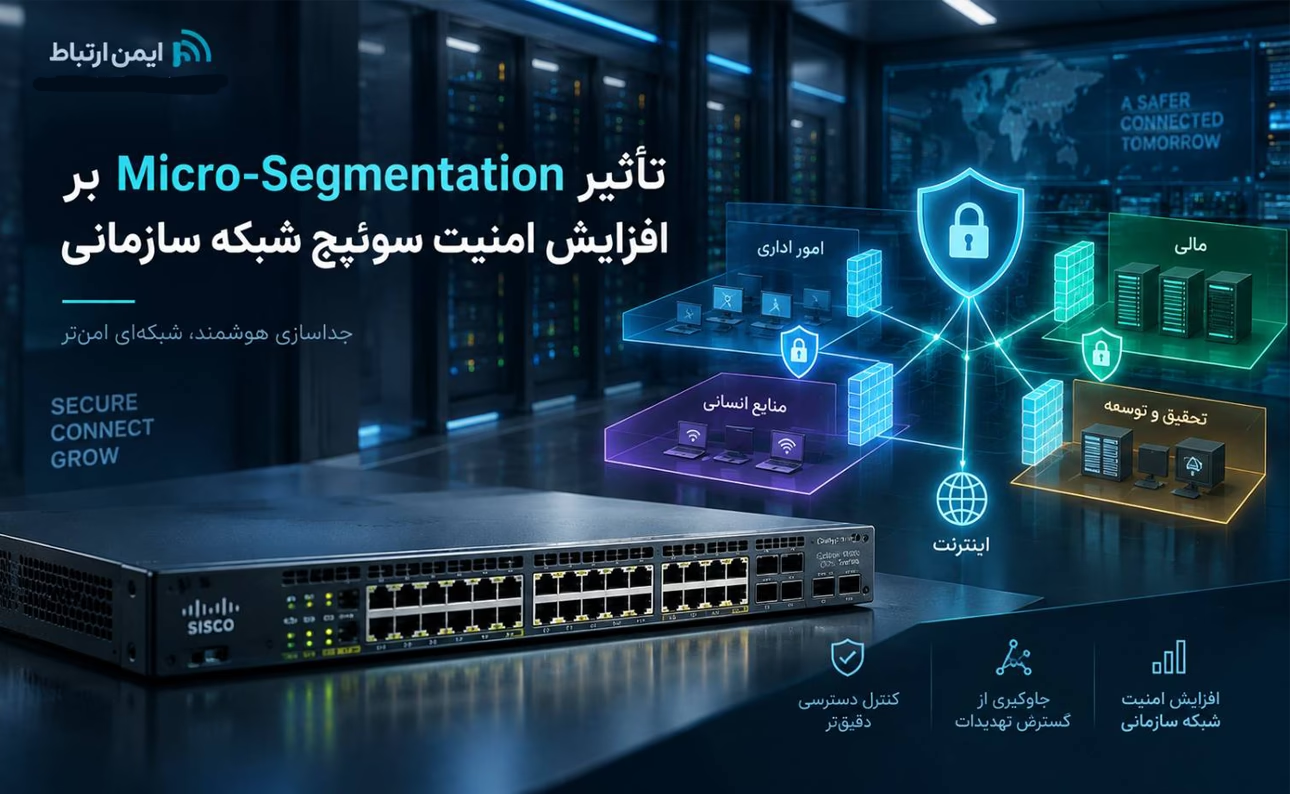
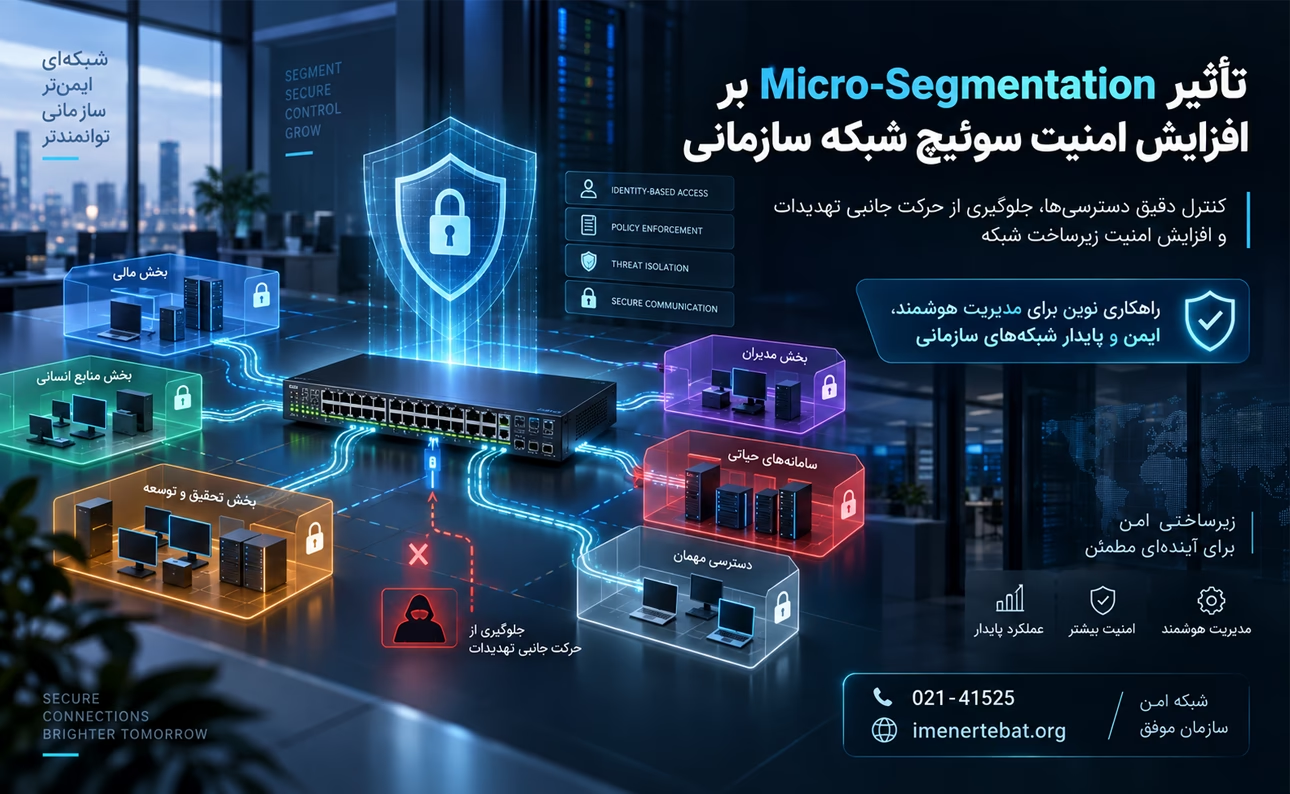
تأثیر Micro-Segmentation بر افزایش امنیت سوئیچ شبکه سازمانی یکی از رویکرد های نوین در امنیت شبکه های سازمانی است که با تقسیم بندی دقیق شبکه به بخش های کوچکتر، سطح دسترسی کاربران، دستگاه ها و سرویس ها را کنترل میکند. این فناوری با محدود کردن ارتباطات غیرضروری میان بخش های مختلف شبکه، از گسترش تهدیدات سایبری و حملات داخلی جلوگیری مینماید. در سوئیچ شبکه، پیادهسازی Micro-Segmentation باعث افزایش دید پذیری، بهبود مدیریت ترافیک و اعمال سیاست های امنیتی دقیق تر میشود.
تکنولوژی Micro-Segmentatio چیست و چگونه کار میکند؟
آشنایی با انواع Micro-segmentation در سوئیچ شبکه
Micro-segmentation در سوئیچ شبکه یکی از رویکردهای پیشرفته در معماری امنیت شبکه است که با هدف ایجاد بخشهای کوچکتر و کنترلشدهتر در داخل یک شبکه بزرگ استفاده میشود. برخلاف تقسیمبندی سنتی شبکه که معمولاً بر اساس VLAN یا محدودههای IP انجام میشود، میکروسگمنتیشن امکان اعمال قوانین دقیق برای هر برنامه، سرویس، دستگاه یا کاربر را فراهم میکند. این فناوری با محدود کردن مسیرهای ارتباطی غیرضروری، سطح حملات احتمالی را کاهش داده و از انتشار تهدیدات در بخشهای مختلف شبکه جلوگیری میکند.
در این مدل، سیاست های امنیتی بر اساس نوع برنامه و سرویس های مورد استفاده تعریف میشوند. برای مثال، یک پایگاه داده حساس تنها میتواند از طریق سرور برنامه مربوطه قابل دسترسی باشد و سایر تجهیزات شبکه اجازه برقراری ارتباط مستقیم با آن را نداشته باشند. این نوع میکروسگمنتیشن برای سازمانهایی که با دادههای حساس، اطلاعات مالی یا سرویسهای حیاتی کار میکنند اهمیت زیادی دارد، زیرا دسترسی به منابع را فقط به برنامهها و سرویسهای مورد نیاز محدود میکند.
در معماری های چندلایه، هر برنامه معمولاً از بخشهایی مانند لایه وب (Web Tier)، لایه پردازش برنامه (Application Tier) و لایه پایگاه داده (Database Tier) تشکیل شده است. Micro-segmentation مبتنی بر Tier این بخشها را از یکدیگر جدا کرده و برای هر ارتباط، قوانین مشخصی تعیین میکند. به عنوان مثال، کاربران اینترنت فقط باید به Web Server دسترسی داشته باشند و نباید بتوانند مستقیماً با Database Server ارتباط برقرار کنند. این روش مانع حرکت جانبی مهاجمان پس از نفوذ به یکی از بخشهای شبکه میشود.
در بسیاری از سازمانها، محیطهای مختلفی مانند توسعه نرمافزار، آزمایش و محیط عملیاتی در کنار یکدیگر وجود دارند. با استفاده از Micro-segmentation محیطی، این فضاها از هم جدا شده و ارتباط بین آنها تنها بر اساس قوانین مشخص برقرار میشود. برای نمونه، یک سرور آزمایشی نباید بدون مجوز به اطلاعات موجود در محیط تولید دسترسی داشته باشد. این جداسازی باعث افزایش امنیت، کاهش خطای انسانی و جلوگیری از انتقال مشکلات محیط آزمایشی به شبکه اصلی میشود. در این نوع میکروسگمنتیشن، معیار اصلی کنترل دسترسی، هویت کاربر و سطح مجوز او است.
نقش سوئیچهای شبکه سازمانی در پیادهسازی Micro-Segmentation
تفاوت Micro-Segmentation با روش های سنتی تقسیمبندی شبکه
| معیار مقایسه | VLAN (تقسیمبندی سنتی شبکه) | Micro-Segmentation |
|---|---|---|
| نوع تقسیمبندی | تقسیم شبکه بر اساس گروه های منطقی و پورت های سوئیچ | تقسیمبندی دقیق بر اساس کاربر، دستگاه، برنامه و سرویس |
| سطح کنترل دسترسی | معمولاً کنترل در سطح کلی شبکه یا VLAN انجام میشود | کنترل دسترسی به صورت جزئی و مبتنی بر سیاست های امنیتی انجام میشود |
| انعطافپذیری | تغییرات نیازمند تنظیمات دستی و محدود است | پویا بوده و میتواند با تغییر شرایط شبکه، سیاست ها را به روزرسانی کند |
| مقابله با حرکت جانبی مهاجم | توانایی محدود در جلوگیری از انتشار حمله دارد | با محدود کردن ارتباطات غیرضروری، حرکت جانبی تهدیدات را کاهش میدهد |
| مناسب برای شبکه های بزرگ | در شبکه های ساده و متوسط کاربرد بیشتری دارد | مناسب سازمان های بزرگ، دیتاسنتر ها و محیط های پیچیده است |
| مبنای اعمال قوانین | بیشتر بر اساس IP، پورت و VLAN | بر اساس هویت کاربر، نوع دستگاه، برنامه و سطح امنیتی |
| امنیت در برابر نفوذ داخلی | حفاظت محدود در برابر تهدیدات داخلی دارد | با جداسازی دقیق منابع، امنیت بیشتری در برابر تهدیدات داخلی ایجاد میکند |
| مدیریت تجهیزات و سرویس ها | مدیریت گروهی تجهیزات انجام میشود | مدیریت دقیق هر سرویس و ارتباط شبکه امکانپذیر است |
| هماهنگی با Zero Trust | پشتیبانی محدود از مدل Zero Trust | یکی از پایه های اصلی اجرای معماری Zero Trust محسوب میشود |
معماری Zero Trust و ارتباط آن با Micro-Segmentation
معماری Zero Trust Security یک رویکرد نوین در امنیت شبکه است که بر اساس اصل «هرگز اعتماد نکن، همیشه بررسی کن» طراحی شده است. برخلاف مدل های سنتی که کاربران و تجهیزات داخل شبکه را به صورت پیشفرض قابل اعتماد در نظر میگرفتند، در Zero Trust هر درخواست دسترسی باید به صورت مداوم بررسی و تأیید شود. در این معماری، عواملی مانند هویت کاربر، وضعیت دستگاه، موقعیت دسترسی و سطح حساسیت منابع قبل از اجازه ارتباط مورد ارزیابی قرار میگیرند.
Micro-Segmentation یکی از مهمترین فناوری های مورد استفاده برای پیاده سازی معماری Zero Trust محسوب میشود. این فناوری با تقسیم شبکه به بخش های کوچک و اعمال قوانین امنیتی جداگانه، امکان کنترل دقیق ارتباطات بین کاربران، برنامه ها و تجهیزات را فراهم میکند. به کمک Micro-Segmentation، حتی در صورت نفوذ یک بخش از شبکه، دسترسی مهاجم به سایر منابع محدود شده و احتمال گسترش حمله کاهش پیدا میکند.
یکی از ویژگی های کلیدی Zero Trust، ایجاد سیاست های دسترسی مبتنی بر هویت و رفتار است. در این روش، مجوز دسترسی تنها بر اساس حضور یک کاربر در شبکه تعیین نمیشود، بلکه رفتار، سطح دسترسی مورد نیاز و شرایط امنیتی نیز بررسی میگردد. ترکیب Micro-Segmentation با سیاست های Zero Trust به سازمان ها کمک میکند تا امنیت پویاتر، کنترل دقیق تر و حفاظت بیشتری در برابر تهدیدات سایبری داشته باشند.
چالش های پیاده سازی Micro-Segmentation در شبکه های سازمانی
مزایای Micro-Segmentation در شبکه های سازمانی بسیار زیاد می باشد، اما با این وجود نیازمند برنامه ریزی دقیق و شناخت کامل از ساختار شبکه است. یکی از مهمترین چالش ها، پیچیدگی طراحی و مدیریت سیاست های امنیتی است؛ زیرا سازمان باید مشخص کند چه کاربر، دستگاه یا سرویسی مجاز به برقراری ارتباط با بخش های مختلف شبکه است. ایجاد قوانین اشتباه یا بیش از حد محدودکننده میتواند باعث اختلال در عملکرد سرویس ها و کاهش بهره وری شبکه شود.
یکی دیگر از چالش های اصلی، نیاز به شناخت دقیق جریان های ترافیکی در شبکه است. قبل از اجرای Micro-Segmentation، کارشناسان شبکه باید ارتباطات میان سیستم ها، برنامه ها و سرویس های مختلف را شناسایی و تحلیل کنند تا سیاست های مناسب ایجاد شود. در شبکه های بزرگ با تعداد زیادی کاربر، سرور و تجهیزات متنوع، این فرآیند میتواند زمان بر و پیچیده باشد و نیاز به ابزار های مانیتورینگ و تحلیل ترافیک دارد.
علاوه بر مسائل فنی، هزینه های پیادهسازی و آموزش نیرو های متخصص نیز از عوامل مهم در اجرای Micro-Segmentation محسوب میشوند. سازمان ها ممکن است نیاز به خرید تجهیزات امنیتی جدید، نرمافزار های مدیریتی و ارتقای دانش تیم فناوری اطلاعات داشته باشند. با این حال، سرمایهگذاری در این حوزه میتواند در بلند مدت باعث کاهش ریسک حملات سایبری، افزایش کنترل شبکه و بهبود سطح امنیت زیرساخت سازمان شود.
آینده Micro-Segmentation در امنیت سوئیچ شبکه های سازمانی
آینده Micro-Segmentation در امنیت شبکه های سازمانی به سمت ایجاد زیرساخت های هوشمند، پویا و خودکار در حال حرکت است. با افزایش استفاده از فناوری هایی مانند رایانش ابری، اینترنت اشیا (IoT) و سرویس های توزیعشده، شبکه های سازمانی پیچیده تر شدهاند و روش های سنتی امنیتی دیگر پاسخگوی تمام نیاز ها نیستند. در این شرایط، Micro-Segmentation میتواند با ایجاد بخشبندی دقیق و مدیریت خودکار ارتباطات، نقش مهمی در حفاظت از منابع حساس سازمان ایفا کند.
هوش مصنوعی و یادگیری ماشین در آینده میتوانند فرآیند مدیریت سیاست های امنیتی Micro-Segmentation را هوشمند تر کنند. این فناوری ها با تحلیل رفتار کاربران، شناسایی الگوهای غیرعادی و بررسی جریان های ترافیکی، قادر خواهند بود قوانین امنیتی را به صورت خودکار پیشنهاد داده یا به روزرسانی کنند. استفاده از هوش مصنوعی باعث کاهش خطای انسانی، افزایش سرعت واکنش به تهدیدات و بهبود تصمیمگیری های امنیتی خواهد شد.
با گسترش تهدیدات سایبری و پیچیده تر شدن حملات، Micro-Segmentation به یکی از عناصر کلیدی معماری های امنیتی نسل آینده تبدیل خواهد شد. ترکیب این فناوری با مدل هایی مانند Zero Trust و سیستم های امنیتی هوشمند، به سازمان ها کمک میکند تا کنترل بیشتری بر دسترسی ها داشته باشند و از انتشار حملات در شبکه جلوگیری کنند. به همین دلیل، Micro-Segmentation در آینده نهتنها یک راهکار امنیتی، بلکه یک ضرورت برای طراحی شبکه های سازمانی امن و پایدار خواهد بود.